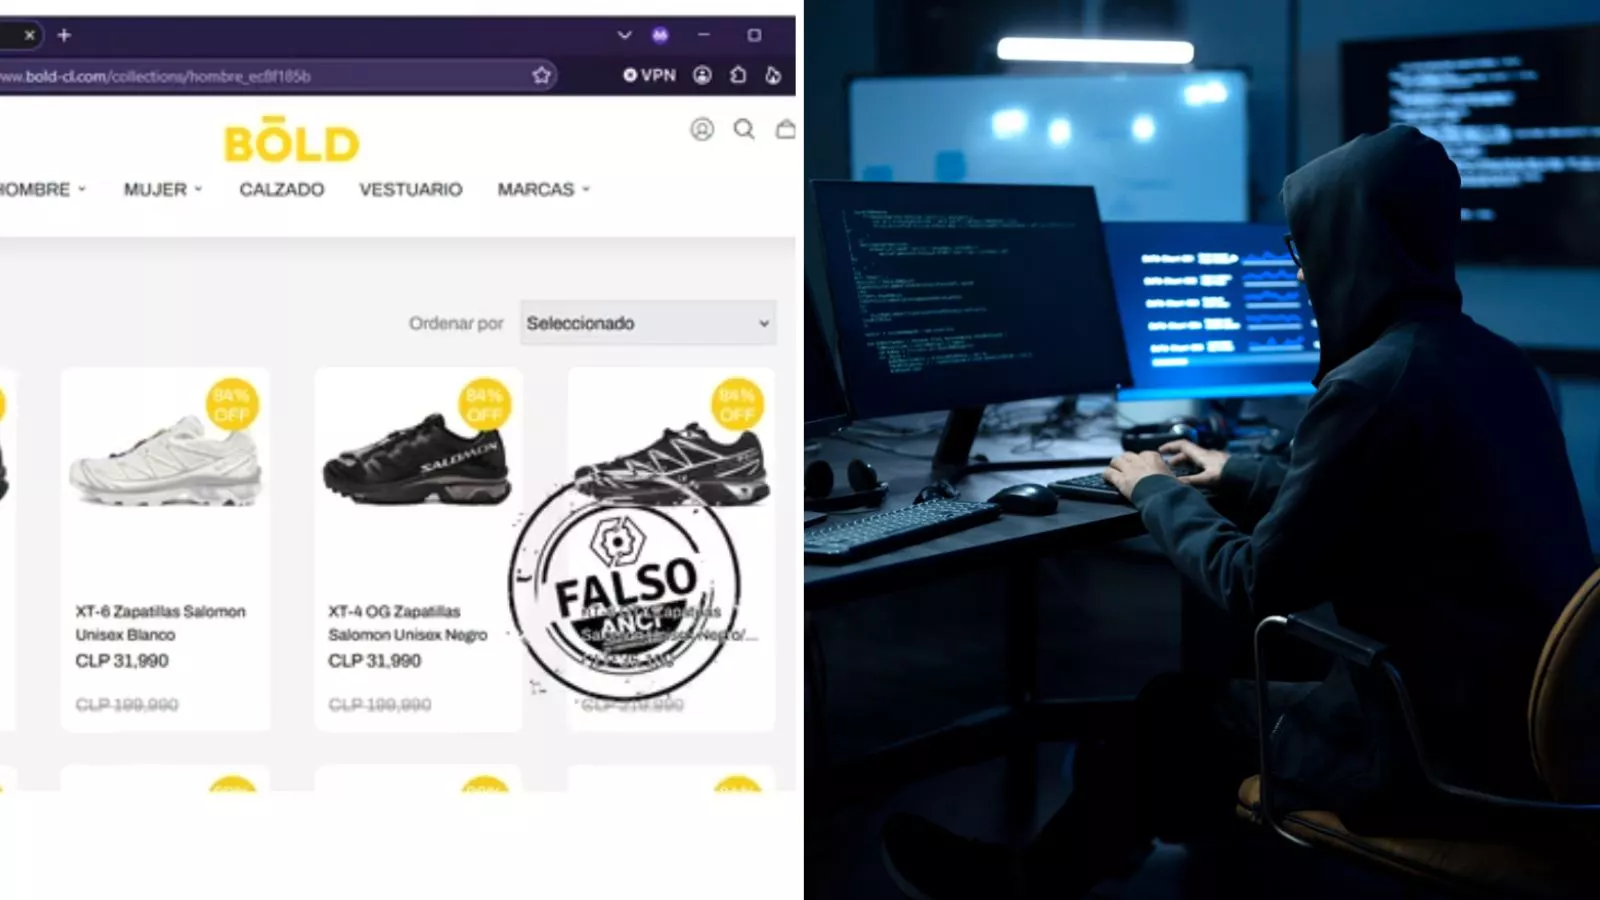


Este viernes 30 de octubre, la Agencia Nacional de Ciberseguridad (ANCI) emitió una alerta de seguridad por un sitio web fraudulento que suplanta a la tienda de ropa y zapatillas Bold.
La página utiliza sin autorización los logos y la imagen corporativa de la empresa para hacerse pasar por su sitio oficial y ofrecer productos de reconocidas marcas a precios considerablemente más bajos.
El Equipo Nacional de Respuesta a Incidentes de Seguridad Informática (CSIRT Nacional) advirtió que se trata de una campaña fraudulenta activa que busca sustraer datos de los usuarios.
El sitio falso de Bold ofrece grandes descuentos
Uno de los elementos que puede llamar la atención de los compradores son los precios publicados en la página.
Entre las ofertas se observan zapatillas de marcas como Nike, Puma, New Balance, ON, Salomon y Adidas, con descuentos que reducen considerablemente sus valores.
Por ejemplo, algunos productos aparecen con precios que bajan desde los $122.999 hasta los $24.590. En otros casos, las ofertas muestran rebajas desde los $169.990 a $27.190, e incluso desde los $199.000 a $31.990.
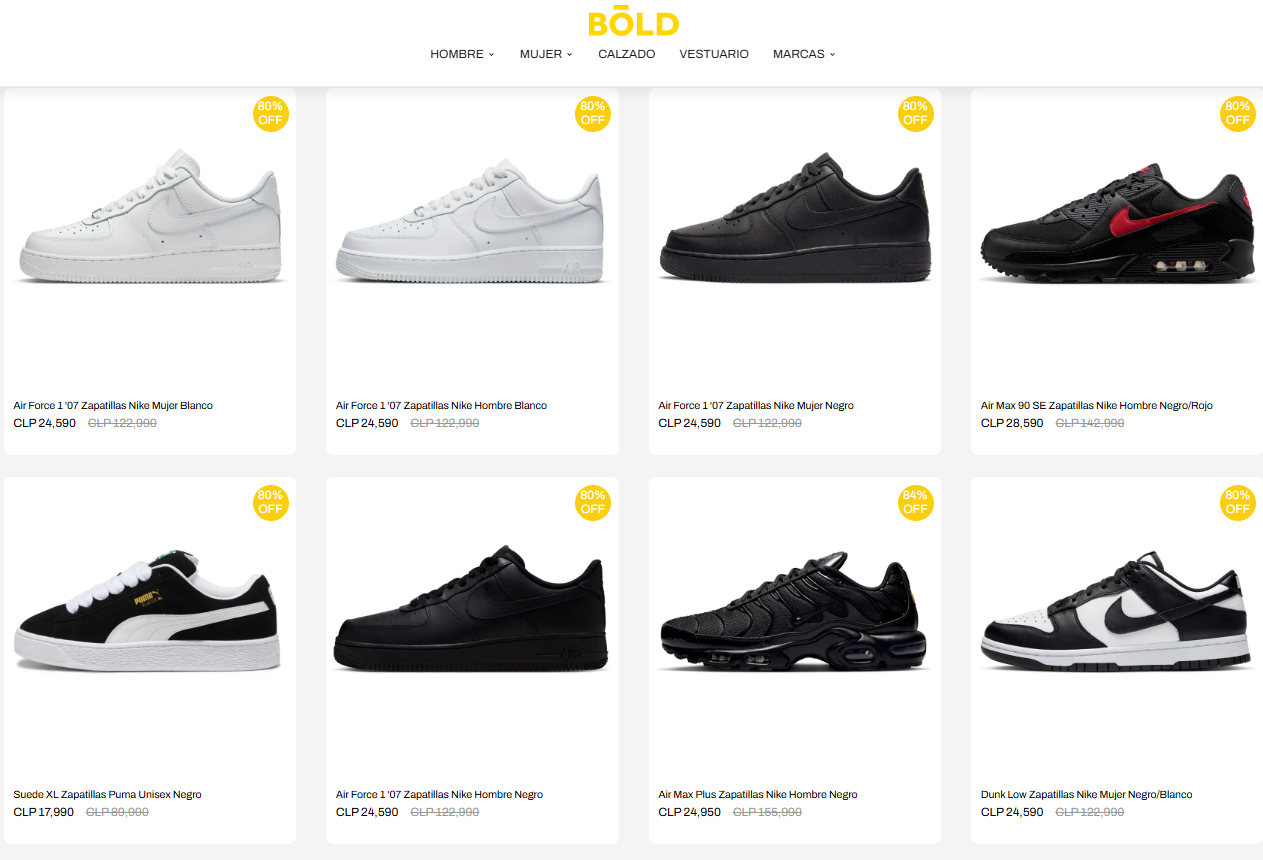 Captura de sitio fradulento
Sin embargo, pese a que el sitio utiliza elementos gráficos similares a los de la tienda original, la dirección web no corresponde a la oficial.
La diferencia está en el dominio: mientras la tienda oficial utiliza bold.cl, el enlace fraudulento incorpora un guion y las letras adicionales "-cl".
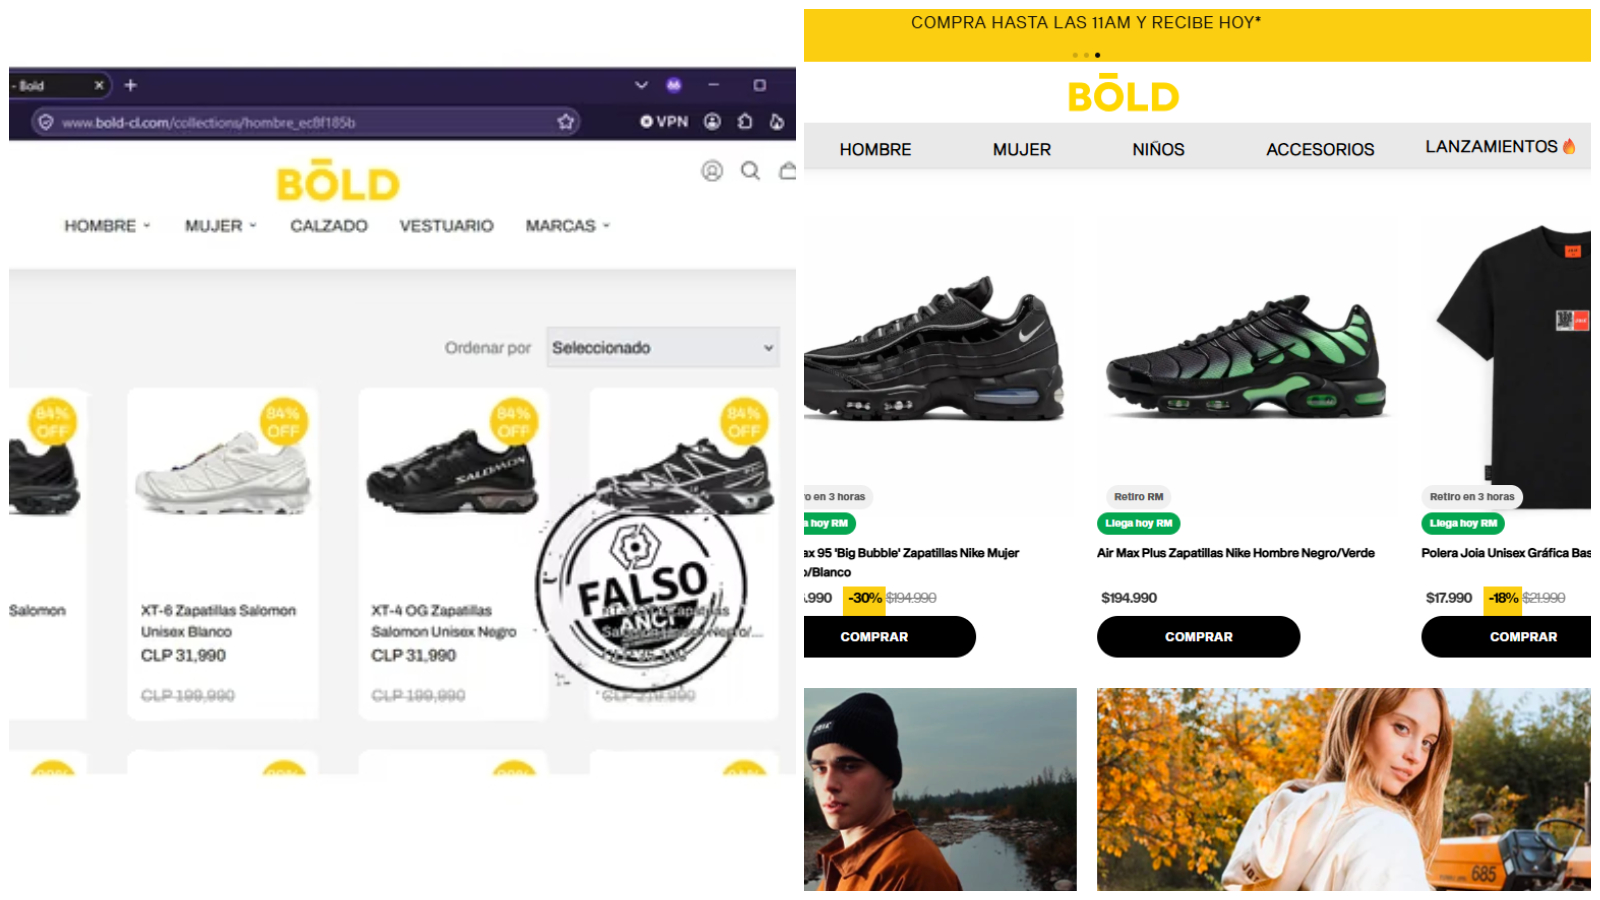 Captura de sitio fradulento y el oficial
Es importante precisar que hasta las 10:00 horas de este viernes, el enlace malicioso seguía activo y público, por lo que se recomienda no acceder a este.
¿Cómo evitar caer en este tipo de fraude?
Desde la ANCI recordaron que los mensajes y llamadas asociados al phishing suelen intentar asustar a las personas o generar una sensación de urgencia para conseguir que entreguen información personal.
Por eso, antes de comprar, es importante revisar cuidadosamente la dirección web y comprobar que corresponda al sitio oficial de la tienda.
También se recomienda evitar ingresar datos personales, contraseñas o información bancaria en páginas a las que se llegó mediante enlaces sospechosos, ofertas difundidas por mensajes o anuncios de origen desconocido.
 Ver Video